Policie zasáhla proti hackerské skupině KillSec. Jejím údajným hlavním operátorem byl šestnáctiletý mladík
ZAHRANIČÍ / KRIMI – 11. října 2026
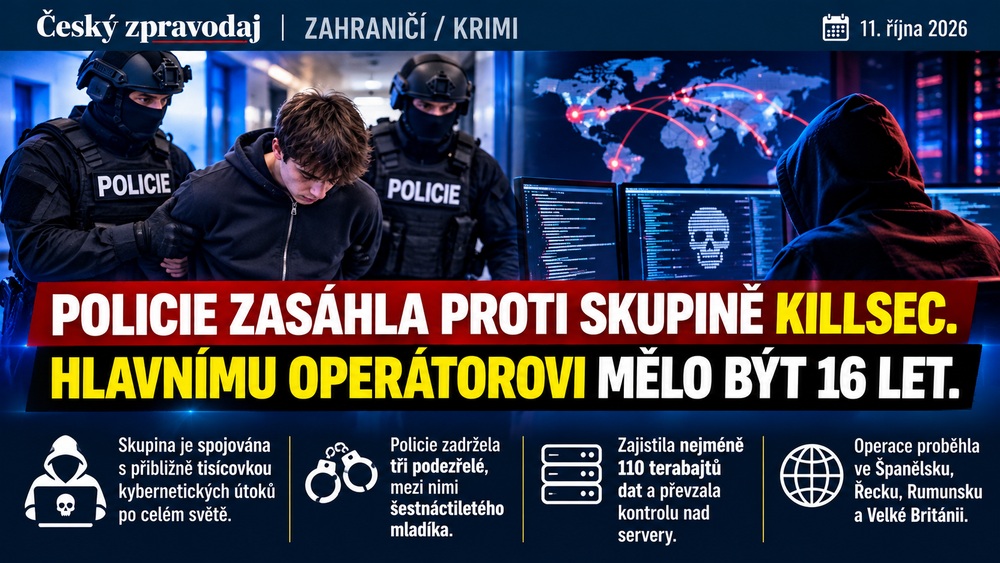
Mezinárodní policejní operace zasáhla proti kyberzločinecké skupině KillSec, kterou vyšetřovatelé spojují s přibližně tisícovkou podezřelých útoků po celém světě. Podle Europolu měl v čele její technické infrastruktury stát teprve šestnáctiletý mladík. Policie během koordinovaného zásahu zadržela tři podezřelé, provedla osm domovních prohlídek a převzala kontrolu nad servery používanými k vydírání napadených organizací.
Operace s názvem KillSwitch vyvrcholila 30. září 2026. Její výsledky zveřejnily Europol a evropská justiční agentura Eurojust 1. října. Vyšetřování pokračuje i po zásahu.
Šestnáctiletý mladík mezi hlavními podezřelými
Jedním z nejvýraznějších zjištění vyšetřovatelů je věk údajného hlavního operátora skupiny KillSec.
Podle Europolu měl šestnáctiletý mladík zastávat roli administrátora a hlavního provozovatele kriminální infrastruktury. Další podezřelý vývojář oslavil osmnácté narozeniny teprve v srpnu letošního roku a v době části vyšetřovaných skutků byl rovněž nezletilý.
Španělská Guardia Civil potvrdila, že v provincii Alicante zadržela nezletilého rumunského občana podezřelého z účasti na činnosti skupiny. Policisté prohledali také byt a kancelář hotelového zařízení.
Vyšetřovatelé současně identifikovali další osoby, které měly působit jako vyjednavači při požadování výkupného nebo spolupracovat na jednotlivých útocích.
Tisíc útoků, stovky úspěšných průniků
KillSec podle Europolu působila přibližně od roku 2024.
Její členové měli vyhledávat bezpečnostní slabiny v informačních systémech firem a dalších organizací. Zaměřovali se zejména na špatně zabezpečené přístupové body a cloudová úložiště.
Po proniknutí do systému kopírovali citlivá data na vlastní infrastrukturu. Následně požadovali výkupné za jejich nezveřejnění.
Pokud napadená organizace odmítla zaplatit, pachatelé jí hrozili zveřejněním odcizených souborů na speciálním webu dostupném prostřednictvím darknetu.
Vyšetřovatelé skupinu spojují s přibližně tisícovkou podezřelých útoků. Zhruba 500 z nich bylo dosud vyhodnoceno jako úspěšných. Konečný počet se může změnit po analýze zajištěných důkazů.
Policie zajistila 110 terabajtů dat
Při koordinované operaci provedly bezpečnostní složky osm prohlídek ve Španělsku, Řecku, Rumunsku a Spojeném království.
Tři podezřelé osoby byly zadrženy.
Vyšetřovatelé zároveň převzali kontrolu nad pěti klíčovými servery, které sloužily k provozu skupiny a uchovávání odcizených dat.
Policie zajistila nejméně 110 terabajtů informací a převzala kontrolu nad internetovými doménami používanými KillSec.
Na webových stránkách skupiny se následně objevilo oznámení o zásahu bezpečnostních složek.
Zadržen také podezřelý vyjednavač v Británii
Britská policejní jednotka Eastern Region Special Operations Unit oznámila, že v manchesterské čtvrti Levenshulme zadržela pětadvacetiletého muže.
Vyšetřovatelé jej podezírají z role vyjednavače mezi hackerskou skupinou a jejími oběťmi.
Muž měl být předveden před londýnský Westminster Magistrates’ Court v souvislosti s řízením o vydání do zahraničí.
Podle britské policie je s činností KillSec spojováno také 28 poškozených společností ve Spojeném království.
Hackeři využívali také umělou inteligenci
Europol upozornil, že vyšetřování odhalilo využívání nástrojů umělé inteligence při budování a správě kriminální infrastruktury i při vyhledávání potenciálních obětí.
To ukazuje, jak mohou moderní technologie usnadňovat fungování organizovaných kyberzločineckých skupin.
Samotné použití umělé inteligence však není důkazem konkrétního trestného činu. Rozhodující je způsob, jakým byla technologie využívána.
Na operaci spolupracovalo deset států
Vyšetřování vedly německé orgány, zejména zemský kriminální úřad a státní zastupitelství v Hamburku.
Zapojily se bezpečnostní a justiční instituce Belgie, Finska, Německa, Řecka, Nizozemska, Rumunska, Španělska, Švýcarska, Spojeného království a Spojených států.
Koordinaci zajišťovaly Europol a Eurojust. Technickou podporu poskytly také společnosti Bitdefender a Group-IB.
Vyšetřovatelé nyní analyzují zabavená zařízení, odcizená data a finanční transakce včetně kryptoměn.
Cílem je identifikovat další poškozené organizace, objasnit dosud neznámé útoky a zjistit případnou účast dalších osob.
Vyšetřování ještě neskončilo
Převzetí serverů a zadržení podezřelých představuje významný zásah do fungování KillSec. Neznamená však automaticky, že všechny osoby zapojené do skupiny byly dopadeny nebo že již nehrozí další zneužití dříve odcizených dat.
Podle posledních dostupných oficiálních informací pokračuje mezinárodní vyšetřování.
Zadržení lidé jsou v této fázi považováni za podezřelé. O jejich případné vině rozhodnou příslušné soudy.
Zdroje:
Europol – tisková zpráva ze dne 1. října 2026.
Eurojust – tisková zpráva ze dne 1. října 2026.
Guardia Civil – informace o zásahu v Alicante ze dne 1. října 2026.
Eastern Region Special Operations Unit – informace o britské části operace ze dne 1. října 2026.
Redakční kontrola: Text je napsán samostatně, rozlišuje policejní podezření od prokázané viny a vychází především z primárních zdrojů. Jde o událost z 30. září, jejíž výsledky byly oznámeny 1. října; článek je připraven k vydání 11. října 2026.
Copyright © 2026 Český zpravodaj. Všechna práva vyhrazena.
