Šestnáctiletý mladík měl řídit hackerskou skupinu KillSec. Policie zasáhla proti síti spojované s tisícovkou kyberútoků
KRIMI / EVROPA / KYBERKRIMINALITA – 22. října 2026
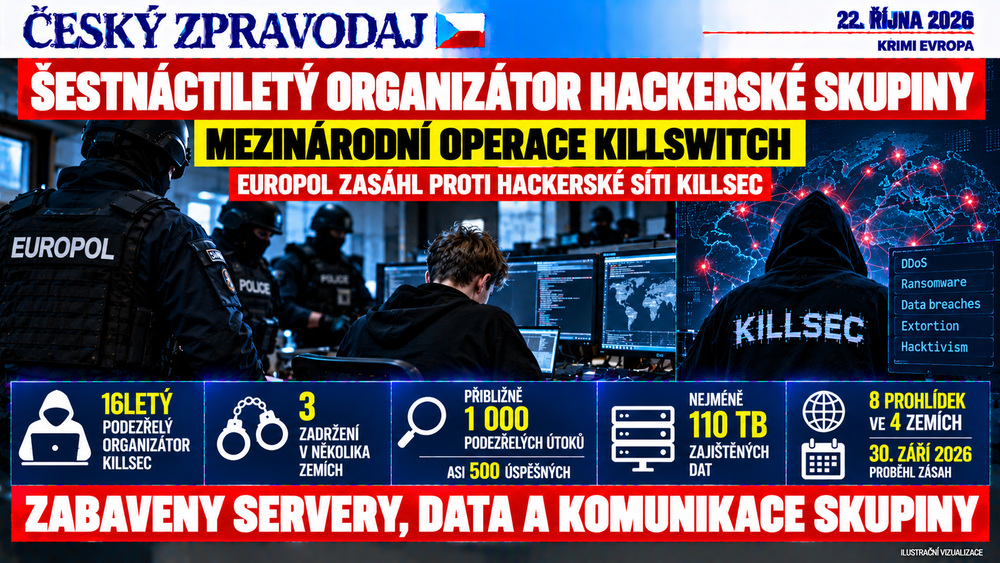
Mezinárodní policejní operace KillSwitch zasáhla proti hackerské skupině KillSec, kterou vyšetřovatelé spojují s přibližně tisícovkou kybernetických útoků po celém světě. Za jejího údajného hlavního správce považují šestnáctiletého mladíka, kterého zadržela španělská policie. Během koordinované akce 30. září 2026 byli zadrženi celkem tři podezřelí, proběhlo osm domovních prohlídek ve čtyřech zemích a bezpečnostní složky převzaly kontrolu nad částí infrastruktury skupiny. Zajistily také nejméně 110 terabajtů dat, která měla pocházet od napadených organizací.
Policie zasáhla ve čtyřech evropských zemích
Operace KillSwitch vyvrcholila 30. září 2026 společným zásahem bezpečnostních složek několika států.
Domovní prohlídky proběhly ve Španělsku, Řecku, Rumunsku a Spojeném království. Policisté provedli osm prohlídek a zadrželi tři podezřelé.
Vyšetřování vedly hamburská státní kriminální policie a státní zastupitelství v Hamburku. Koordinaci mezinárodní spolupráce zajišťovaly Europol a evropská justiční agentura Eurojust.
Podle policejních informací se vyšetřovatelé zaměřili nejen na osoby podezřelé z kybernetických útoků, ale také na servery, internetové domény a finanční prostředky využívané skupinou KillSec.
Výsledky operace zveřejnily Europol a Eurojust 1. října 2026.
Údajnému hlavnímu správci bylo teprve šestnáct let
Jedním z nejvýraznějších zjištění je nízký věk osoby, kterou vyšetřovatelé označují za hlavního správce a provozovatele skupiny.
Podle informací španělské policie, o nichž informovala agentura Reuters, byl v Alicante zadržen šestnáctiletý rumunský občan.
Policie jej podezírá z řízení části činnosti skupiny KillSec.
Vyšetřovatelé identifikovali také další osoby s různými úlohami v její struktuře.
Jedním z podezřelých je vývojář, který dosáhl osmnácti let teprve v srpnu 2026. V době některých vyšetřovaných skutků byl tedy ještě nezletilý.
Další osoby měly podle policie vystupovat jako vyjednavači při vymáhání výkupného nebo jako spolupracovníci podílející se na útocích.
Přesná odpovědnost jednotlivých podezřelých je nadále předmětem vyšetřování.
Skupina podle Europolu útočila od roku 2024
KillSec působila podle Europolu přibližně od roku 2024.
Vyšetřovatelé skupině připisují zhruba tisíc podezřelých kybernetických útoků po celém světě.
Přibližně pět set z nich bylo dosud vyhodnoceno jako úspěšných.
Tato čísla nejsou konečná. Policie stále analyzuje zajištěná zařízení, komunikaci a další digitální důkazy.
Cílem útoků byly organizace a společnosti, které uchovávaly citlivé informace.
Mezi oběťmi se podle britské policejní jednotky ERSOU nacházelo také 28 společností ve Spojeném království.
Útočníci kradli data a požadovali výkupné
Podle Europolu skupina využívala bezpečnostní slabiny softwaru a nedostatečně zabezpečené přístupy do informačních systémů.
Zvláštní pozornost věnovala cloudovým úložištím.
Po získání neoprávněného přístupu měli útočníci kopírovat interní dokumenty a citlivé informace na infrastrukturu pod vlastní kontrolou.
Napadené organizace následně kontaktovali s požadavkem na zaplacení výkupného.
Pokud společnost odmítla zaplatit, hrozili zveřejněním odcizených souborů.
K nátlaku sloužila také internetová stránka na darknetu, kde skupina zveřejňovala názvy údajných obětí a informace o ukradených datech.
V některých případech měla po nezaplacení výkupného umožnit veřejné stažení odcizených souborů.
Vyšetřovatelé uvádějí, že skupina v některých případech skutečně získala významné finanční částky.
Policie převzala servery a stránku používanou k vydírání
Jedním z hlavních výsledků operace bylo převzetí kontroly nad digitální infrastrukturou skupiny.
Dne 30. září 2026 policie ovládla internetovou stránku, kterou KillSec využívala k hrozbám zveřejnění odcizených informací.
Zajistila tím nejméně 110 terabajtů dat proti dalšímu neoprávněnému přístupu.
V průběhu vyšetřování bezpečnostní složky převzaly kontrolu také nad pěti klíčovými servery.
Ty měly sloužit k řízení činnosti skupiny a ukládání informací získaných při útocích.
Policie převzala i některé internetové domény KillSec. Návštěvníci byli následně přesměrováni na oznámení o zásahu bezpečnostních složek.
Vyšetřovatelé nyní zkoumají obsah zajištěných zařízení a snaží se identifikovat další možné oběti.
Ve vyšetřování figuruje také umělá inteligence
Europol upozornil, že podezřelí využívali rovněž nástroje umělé inteligence.
Podle vyšetřovatelů jim měly pomáhat při vytváření a údržbě infrastruktury používané při vyděračských útocích a při vyhledávání možných cílů.
Zveřejněné informace však neumožňují přesně určit, jak velkou část činnosti skupiny umělá inteligence zajišťovala.
Případ přesto ukazuje, že moderní kyberkriminalita může kombinovat běžné bezpečnostní slabiny informačních systémů s automatizovanými nástroji.
Vyšetřovatelé sledují také kryptoměny
Součástí policejní operace bylo zajišťování majetku a prověřování finančních toků.
Vyšetřovatelé se zaměřují zejména na kryptoměnové transakce, které mohou souviset s platbami výkupného.
Europol při analýze spolupracoval také se soukromými bezpečnostními společnostmi Bitdefender a Group-IB.
Jejich odborníci poskytovali podporu při mapování digitální infrastruktury a vyhodnocování technických poznatků.
Další vyšetřování má objasnit, jak byly získané peníze rozdělovány a kdo měl z činnosti skupiny finanční prospěch.
Do spolupráce se zapojily evropské státy i Spojené státy
Vyšetřování se účastnily příslušné úřady z Belgie, Finska, Německa, Řecka, Nizozemska, Rumunska, Španělska, Švýcarska, Spojeného království a Spojených států.
Europol zajišťoval analytickou a technickou podporu prostřednictvím Evropského centra pro boj proti kyberkriminalitě.
Eurojust pomáhal koordinovat postup státních zastupitelství a soudních orgánů.
Společná akce umožnila provést zásahy v několika státech ve stejnou dobu a omezit riziko, že podezřelí stihnou odstranit důkazy.
Tři zadržení nejsou konečným výsledkem vyšetřování
Zásah proti KillSec neznamená, že již byly objasněny všechny útoky nebo identifikováni všichni členové skupiny.
Policie pokračuje v analýze zabavených dat a finančních transakcí.
Další důkazy mohou vést k odhalení nových poškozených organizací i dalších podezřelých.
Je zároveň důležité rozlišovat mezi policejním podezřením a pravomocně prokázanou vinou.
Šestnáctiletý mladík i ostatní vyšetřované osoby mají právo na presumpci neviny.
Operace KillSwitch představuje významný zásah proti infrastruktuře skupiny podezřelé z rozsáhlého kybernetického vydírání. Zároveň upozorňuje na rizika nedostatečně zabezpečených informačních systémů a na skutečnost, že i velmi mladí lidé mohou podle vyšetřovatelů zastávat významné role v mezinárodní kyberkriminalitě.
Český zpravodaj | Krimi Evropa | 22. října 2026
Primární zdroje:
- Europol – Teenager suspected of leading KillSec ransomware group as law enforcement seizes servers and leak site, 1. října 2026.
- Eurojust – Teenagers suspected of leading ransomware group arrested during international operation, 1. října 2026.
- Eastern Region Special Operations Unit (britská policie) – ERSOU supports international takedown of global ransomware network, 1. října 2026.
- Reuters – zpráva o zadržení šestnáctiletého podezřelého ve Španělsku, 1. října 2026.
