❗️🇺🇸 ShinyHunters tvrdí, že prolomili FBI. Údajně získali citlivá data zaměstnanců
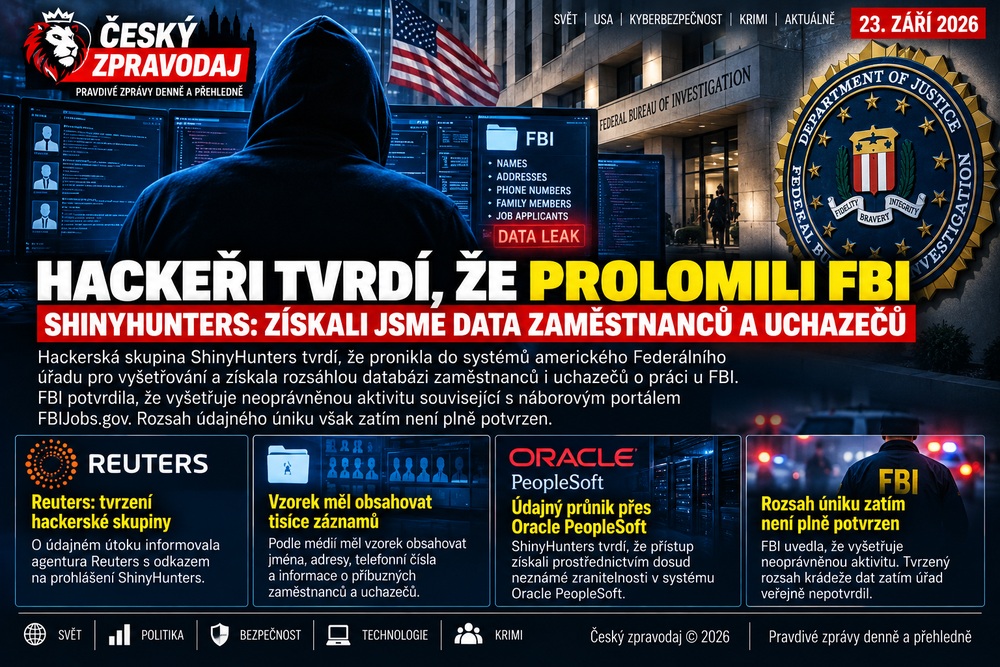
Hackerská skupina ShinyHunters tvrdí, že pronikla do systémů amerického Federálního úřadu pro vyšetřování a získala rozsáhlou databázi zaměstnanců i uchazečů o práci u FBI. Úřad potvrdil, že vyšetřuje neoprávněnou aktivitu související s náborovým portálem FBIJobs.gov. Rozsah údajného úniku však zatím nepotvrdil.
WASHINGTON | 23. září 2026 — FBI čelí vyšetřování možného rozsáhlého úniku osobních údajů poté, co se k průniku přihlásila známá hackerská skupina ShinyHunters.
Skupina tvrdí, že získala citlivé informace o téměř všech agentech FBI a také o lidech, kteří se ucházeli o zaměstnání u federálního úřadu.
🔴 Ve vzorku měly být tisíce zaměstnanců
ShinyHunters poskytli médiím vzorek přibližně 5 000 údajných záznamů.
Podle 404 Media obsahoval jména, domácí adresy, telefonní čísla a informace o rodinných příslušnících zaměstnanců.
Část údajů se médiím podařilo spojit s osobami napojenými na FBI či americké ministerstvo spravedlnosti. To podporuje tvrzení, že skupina získala skutečné personální informace, neprokazuje však její tvrzení, že disponuje údaji téměř všech zaměstnanců FBI.
💻 Útok přes Oracle PeopleSoft?
ShinyHunters tvrdí, že k průniku využili dosud neznámou bezpečnostní chybu typu zero-day v systému Oracle PeopleSoft, který se používá mimo jiné pro personální a náborové procesy.
Hackeři tvrdí, že následně získali přístup také k dalším interním systémům.
Konkrétní technický průběh tohoto útoku však zatím FBI ani Oracle veřejně nepotvrdily.
🚨 FBI případ vyšetřuje
FBI uvedla, že si je vědoma tvrzení o neoprávněné aktivitě týkající se FBIJobs.gov a případ vyšetřuje.
To je v tuto chvíli důležitý rozdíl: existenci incidentu FBI prověřuje, ale tvrzený rozsah krádeže dat pochází především od samotných útočníků.
Pokud by se tvrzení ShinyHunters potvrdila v plném rozsahu, šlo by o mimořádně závažný bezpečnostní incident vzhledem k citlivosti personálních údajů federálních agentů.
🇺🇸 USA | FBI | ShinyHunters | Hackeři | Kybernetická bezpečnost | Oracle PeopleSoft
Český zpravodaj © 2026
