Kyberútok na polskou platební společnost Autopay. Útočníci měli využít umělou inteligenci
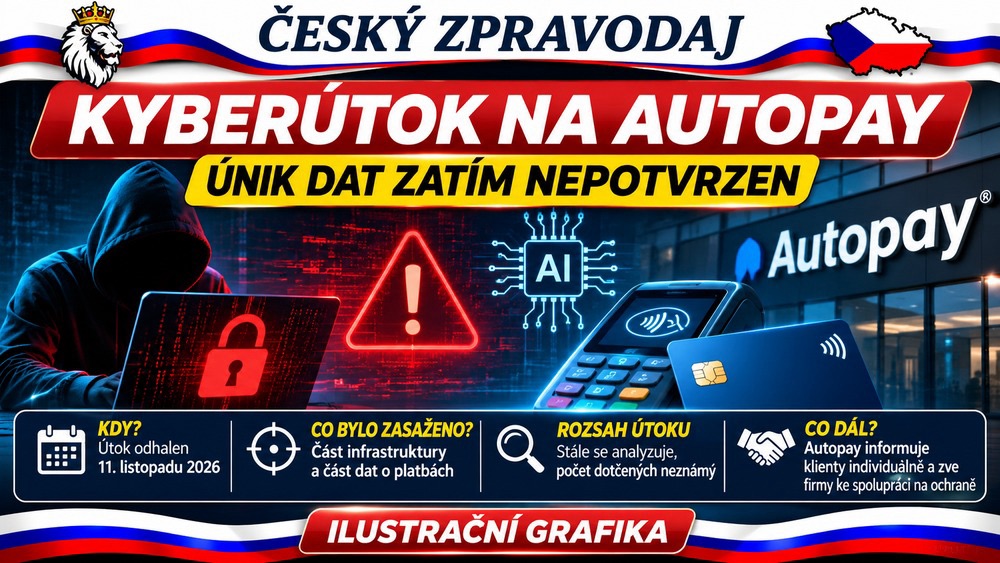
Polská platební společnost Autopay potvrdila kybernetický útok, při němž neznámí pachatelé získali neoprávněný přístup k části její infrastruktury a údajům souvisejícím se zpracovanými platbami. Společnost nevylučuje možné zkopírování dat, přestože jejich odcizení ani zneužití zatím nepotvrdila.
Útok odhalen 11. listopadu
Společnost Autopay S.A., která poskytuje elektronické platební služby, oznámila bezpečnostní incident odhalený 11. listopadu 2026.
Podle oficiálního sdělení byl zjištěn neoprávněný přístup do infrastruktury společnosti a k části informací o zpracovaných platbách.
Firma bezprostředně po zjištění incidentu zablokovala neoprávněný přístup, zabezpečila systémy a zavedla dodatečná monitorovací opatření.
Útočníci měli využít umělou inteligenci
Podle vyjádření tiskové mluvčí společnosti Zuzanny Szybisty, které zveřejnila polská média, měl útok charakter rozsáhlé automatizace podporované umělou inteligencí.
Dosavadní vyšetřování podle společnosti nenaznačuje použití běžného škodlivého softwaru ani klasického phishingu.
Podrobnosti o technickém postupu útočníků firma nezveřejnila, aby neusnadnila případné napodobení útoku.
Technické informace předala bezpečnostnímu týmu CSIRT KNF, který působí v polském finančním sektoru.
Mohlo dojít k úniku platebních údajů?
Autopay zatím nepotvrdila, že útočníci získaná data skutečně zkopírovali nebo zneužili.
Takovou možnost však nevylučuje.
Společnost dosud nezveřejnila přesný počet potenciálně dotčených zákazníků ani úplný rozsah údajů, ke kterým mohli útočníci přistoupit.
Nelze proto bez dalších důkazů tvrdit, že došlo k odcizení konkrétních údajů o platebních kartách.
Klienti dostávají individuální upozornění
Autopay oznámila, že zákazníky, jejichž údaje mohly být incidentem dotčeny, kontaktuje přímo.
Doporučuje pravidelně kontrolovat historii bankovních transakcí a případné neznámé platby okamžitě oznámit bance.
Současně upozorňuje na riziko podvodných telefonátů, e-mailů a zpráv, které by mohly bezpečnostního incidentu zneužívat.
Platební provoz podle firmy pokračuje
Společnost prostřednictvím své tiskové mluvčí uvedla, že incident neměl a nemá dopad na samotné zpracování platebních transakcí.
Toto ujištění je stanoviskem společnosti, nikoli výsledkem zveřejněného nezávislého bezpečnostního auditu.
Případ vyšetřují příslušné instituce
Autopay oznámila incident polskému Úřadu pro ochranu osobních údajů, policii a týmu CSIRT KNF.
Vyšetřování má objasnit způsob průniku, rozsah přístupu k údajům a případné následky pro zákazníky.
Případ současně upozorňuje na rostoucí význam obrany proti automatizovaným kybernetickým útokům.
Český zpravodaj: Rozhodující budou výsledky vyšetřování
Kybernetický útok na Autopay je potvrzenou událostí. Jeho skutečný rozsah však zůstává předmětem vyšetřování.
Zatím nelze určit, kolik klientů mohlo být zasaženo, zda došlo ke zkopírování údajů ani zda byly informace následně zneužity.
Informace o využití umělé inteligence vycházejí z vyjádření společnosti a nejsou veřejně doloženy úplnou technickou analýzou.
Ověřovací zdroje
- Autopay S.A. – oficiální oznámení bezpečnostního incidentu: https://autopay.pl/baza-wiedzy/aktualnosci/informacja-autopay-s-a-dotyczaca-zdarzenia-zwiazanego-z-bezpieczenstwem-danych
- RMF24 – Cyberatak na Autopay z wykorzystaniem sztucznej inteligencji, 15. listopadu 2026.
- Radio ZET – Cyberatak na Autopay. Firma ostrzega klientów, 15. listopadu 2026.
- Money.pl – Autopay celem cyberataku, 13. listopadu 2026.
- PRNews.pl – Nieuprawniony dostęp do części danych o płatnościach, 14. listopadu 2026.
Český zpravodaj
© 2026 Český zpravodaj – www.ceskyzpravodaj24.cz. Všechna práva vyhrazena.
